Acotar, especificar y auditar: los nuevos roles humanos en el desarrollo de software con IA
En el artículo sobre deuda de verificación mostramos que, con IA, un equipo genera software más rápido de lo que puede verificarlo: entre enero de 2024 y septiembre de 2026, los pull requests integrados al mes en GitHub crecieron 5.6 veces y los aprobados por otra persona, solo 2.6. La consecuencia para las personas es directa: si el cuello de botella ya no es escribir código sino validarlo, el trabajo humano tiene que moverse a donde está el cuello de botella.
Este artículo propone cómo. La tesis: el rol humano deja de ser el de revisor universal de código y pasa a tres funciones: acotar, especificar y auditar. Para cada una describimos qué hace, con qué herramientas, qué entrega y cómo se mide. Después comparamos cómo se veía un equipo de producto en 2023 con cómo debería verse hoy, y revisamos qué dicen los datos sobre la reducción real de personas, incluidos los que contradicen la tesis.
Una aclaración antes de empezar: «dejar de revisar código» no significa dejar de leerlo. Significa dejar de revisarlo todo, línea por línea, como control principal. La revisión humana completa sigue siendo obligatoria donde fallar cuesta caro: pagos, autenticación, datos personales, seguridad.
Por qué tiene que cambiar el rol
El modelo DVI del artículo anterior describe la deuda de verificación con una ecuación:
donde G son los cambios generados por día, α las horas para verificar cada uno, V la capacidad de verificación y δ la tasa a la que la deuda pendiente se encarece. A eso se suma pc, la probabilidad de que el código y sus pruebas compartan el mismo error, y Ci, el costo de que un fallo llegue a producción.
Hasta hace poco, la hora de una persona programadora se gastaba sobre todo en G: escribir código. Hoy G lo producen agentes a un costo marginal casi nulo, y añadir más G sin mover lo demás solo agranda la deuda. La hora humana rinde más en los otros términos:
| Función humana | Término que mueve | Por qué ahí |
|---|---|---|
| Acotar | G, Ci y δ | Decide cuánto se genera, dónde puede actuar la IA, qué tan grave es que falle y qué tan acoplado queda el sistema |
| Especificar | α y pc | Una especificación precisa abarata verificar, y unas pruebas escritas antes del código, por alguien distinto de quien lo genera, rompen la causa común |
| Auditar | V y pc | Aporta capacidad de verificación independiente: la que no comparte los sesgos de quien generó |
| Operar | Ci | Que un fallo que escapa cueste poco: despliegue gradual, reversión, monitoreo |
Ninguna de las cuatro es nueva. Lo nuevo es la proporción: antes eran la parte menor del trabajo de un equipo y ahora son casi todo.
Lo que está medido y lo que no
Antes de proponer roles y tamaños de equipo, conviene separar lo que los datos sostienen de lo que es interpretación.
| Dato | Fuente | Qué dice | Qué no dice |
|---|---|---|---|
| El empleo de personas de 22 a 25 años en ocupaciones expuestas a IA (incluye desarrollo de software) está 19% por debajo de donde estaría si hubiera seguido a sus pares menos expuestos | Brynjolfsson, Chandar y Chen, Stanford, agosto de 2026 (nómina de ADP hasta junio de 2026) | La brecha viene de menos contratación, no de más despidos, y no aparece en personas con experiencia | Que la IA lo cause: los autores lo presentan como indicador descriptivo. Tampoco encuentran desplazamiento generalizado en la economía |
| Las vacantes de desarrollo de software en EE. UU. están 27.5% por debajo del nivel prepandemia | Indeed Hiring Lab, julio de 2026 | Desde 2025 se recuperan, pero el 71% del aumento son puestos senior y el 37%, puestos con «IA» en el título | Cuánto de la caída es IA y cuánto la corrección tras la sobrecontratación de 2021-2022 |
| Con IA, programadores experimentados tardaron 19% más en tareas reales de sus propios repositorios, aunque creían ir 20% más rápido | METR, ensayo aleatorizado, julio de 2025 (16 personas, 246 tareas) | La percepción de productividad no es una medida de productividad | Que pase con herramientas posteriores ni en proyectos nuevos o desconocidos |
| Con un asistente de código, una tarea acotada se completó 55.8% más rápido | Peng et al., experimento controlado (2023) | En tareas bien definidas, la ganancia puede ser grande | Que se traslade a sistemas grandes con dependencias |
| Por cada 25% más de adopción de IA, el rendimiento de entrega baja 1.5% y la estabilidad 7.2%; la velocidad de revisión sube 3.1% | DORA, State of DevOps 2024 | Más código no es más software entregado de forma estable | Causalidad: es una asociación en datos de encuesta |
| La IA amplifica lo que el equipo ya es: mejora a los equipos sólidos y agrava los problemas de los débiles | DORA 2025, casi 5,000 respuestas | El resultado depende de la plataforma, los procesos y la claridad del trabajo | Un número único de productividad |
| El empleo de desarrolladores, analistas de calidad y testers crecerá 15% entre 2024 y 2034 | Oficina de Estadísticas Laborales de EE. UU. (BLS) | La demanda total de software sigue creciendo | Es una proyección, y agrupa tres ocupaciones |
Tres lecturas que se sostienen con esa evidencia:
- La reducción existe, pero entra por la puerta de la contratación. Se contrata menos gente que empieza, no se despide más gente con experiencia.
- Generar más rápido no garantiza entregar más. METR y DORA coinciden en que la ganancia de productividad no es automática; depende de cómo se organiza el trabajo alrededor de la IA.
- Lo que se demanda es criterio. Las vacantes que vuelven son senior y de IA: personas que pueden decidir qué construir y juzgar si lo construido es correcto.
Los tres roles
1. Acotar: decidir qué se construye, dónde puede actuar la IA y qué tan grave es fallar
Quien acota define los límites dentro de los cuales trabaja la IA. Es el rol que heredan la gestión de producto y el liderazgo técnico, y en equipos chicos lo puede cubrir una sola persona.
Funciones
- Formular el problema y lo que queda fuera de alcance, antes de pedir una línea de código.
- Clasificar el riesgo de cada cambio (bajo, medio, alto, crítico) y decidir qué controles exige cada nivel.
- Fijar el presupuesto de cambios por ciclo: cuánto trabajo en curso cabe sin rebasar la capacidad de verificación del equipo.
- Trazar los límites del sistema: módulos, contratos entre ellos y qué puede tocar un agente sin permiso adicional.
- Reservar capacidad para pagar deuda vieja, al menos al ritmo al que se encarece.
Herramientas: registros de decisiones de arquitectura (ADR), contratos versionados (OpenAPI, JSON Schema, AsyncAPI), mapas de dominio, matrices de riesgo, límites de trabajo en curso, permisos y hooks que restringen lo que un agente puede ejecutar o editar.
Entrega: alcance escrito, clasificación de riesgo por cambio, decisiones registradas y límites técnicos aplicados por máquina, no por buena voluntad.
Cómo se mide: proporción de cambios con riesgo clasificado, cambios que salen de los límites acordados y relación entre lo generado y lo verificado (ρ̂ del artículo anterior).
2. Especificar: decir con precisión qué significa «correcto»
Quien especifica convierte una necesidad en algo que una máquina puede comprobar. Es el rol que heredan el análisis de negocio y buena parte de la programación: ya no se escribe la implementación, se escribe lo que la implementación debe cumplir.
Funciones
- Escribir historias de usuario con criterios de aceptación verificables.
- Traducir esos criterios a pruebas antes del código, y congelarlas para que el agente no las pueda editar para hacerlas pasar.
- Definir propiedades e invariantes: lo que debe ser cierto para cualquier entrada, no solo para los ejemplos.
- Mantener los contratos entre componentes y los casos límite del dominio.
- Partir el trabajo en cambios pequeños, porque verificar un cambio chico cuesta mucho menos.
Herramientas: plantillas de historia de usuario, Gherkin o EARS para requisitos, pruebas de aceptación, pruebas basadas en propiedades (Hypothesis, fast-check, jqwik), pruebas de contrato (Pact), sistemas de tipos estrictos y, en el núcleo crítico, especificación formal (TLA+, Alloy, Dafny).
Entrega: una especificación ejecutable: pruebas en rojo que describen el comportamiento esperado antes de que exista el código.
Cómo se mide: proporción de cambios con pruebas previas, tamaño medio de PR, y cuántos defectos escapan por una especificación ambigua o incompleta.
3. Auditar: comprobar de forma independiente que lo construido es lo especificado
Quien audita no revisa todo: decide qué revisar, cómo y con qué intensidad, según el riesgo. Es el rol que heredan las pruebas de calidad (QA) y la revisión de código, con un cambio de fondo: su valor está en ser independiente de quien generó el código, incluido el modelo de IA.
Funciones
- Revisar línea por línea los cambios de riesgo alto y crítico.
- Auditar por muestreo el resto: elegir al azar una fracción de los cambios de riesgo bajo y medio y revisarlos a fondo, para estimar cuántos defectos se están escapando.
- Medir la calidad de las pruebas, no solo su cobertura: cuántos errores sembrados sobreviven (pruebas de mutación).
- Usar verificadores que no compartan sesgo con el generador: otro modelo, otra persona, análisis estático, pruebas escritas desde la especificación.
- Construir el modelo de amenazas de las funciones con datos personales, dinero o entradas externas, con una prueba por amenaza.
- Detectar la aprobación sin revisión: aprobaciones demasiado rápidas para el tamaño del cambio.
Herramientas: pruebas de mutación (Stryker, PIT, mutmut), análisis estático y de seguridad (Semgrep, CodeQL), escáneres de secretos y dependencias, un modelo de IA distinto al que generó para pre-revisar, guías de revisión por riesgo, STRIDE para amenazas y estadística básica de muestreo.
Entrega: un dictamen por cambio de riesgo alto, y una estimación periódica de la tasa de defectos que escapan en el resto.
Cómo se mide: tasa de mutantes que sobreviven, defectos encontrados en producción frente a los encontrados antes, y tasa de cambios fallidos (DORA).
Los roles que se mantienen
- Operar (plataforma, SRE): despliegue gradual, feature flags, reversión automática, observabilidad. Baja Ci: no reduce la deuda, pero vuelve tolerable un fallo que escapa. Suele compartirse entre varios equipos.
- Diseñar (UX): la IA produce interfaces rápido, pero decidir qué necesita una persona usuaria sigue siendo trabajo de investigación. También suele compartirse.
De dónde viene cada rol
| Rol en 2023 | Rol hoy | Qué deja de hacer | Qué gana |
|---|---|---|---|
| Gestión de producto | Producto y riesgo (acotar) | Redactar requerimientos en prosa | Clasificar riesgo y fijar el presupuesto de cambios |
| Liderazgo técnico | Arquitectura y límites (acotar) | Revisar todos los PRs | Contratos, modularidad, límites aplicados por máquina |
| Análisis de negocio | Ingeniería de especificación | Documentos que nadie ejecuta | Criterios de aceptación convertidos en pruebas |
| Programación | Ingeniería de especificación o de verificación | Escribir la implementación | Pruebas previas, propiedades, partir el trabajo, auditar |
| Pruebas (QA) | Ingeniería de verificación (auditar) | Ejecutar casos a mano | Mutación, muestreo, independencia, modelos de amenazas |
| DevOps | Plataforma y recuperación (operar) | Desplegar a mano | Reversión automática, despliegue gradual |
Capacidades que hay que desarrollar
| Capacidad | Por qué importa ahora | Cómo se practica |
|---|---|---|
| Escribir especificaciones sin ambigüedad | Un agente implementa literalmente lo que se le pide; la ambigüedad se convierte en defecto | Escribir criterios de aceptación y pedirle a otra persona que encuentre dos interpretaciones distintas |
| Leer código críticamente | No se puede auditar lo que no se entiende. Esta capacidad no pierde valor | Revisar código ajeno buscando el error, no confirmando que funciona |
| Pensamiento adversarial | Hay que imaginar cómo falla un sistema y cómo se abusa de él | Modelos de amenazas STRIDE; romper deliberadamente el propio código |
| Diseño de sistemas | Los límites y el acoplamiento deciden si la deuda crece lineal o exponencialmente | Registrar decisiones con alternativas descartadas; revisar dependencias entre módulos |
| Economía del riesgo | Revisar todo es imposible; hay que decidir dónde vale la pena | Clasificar cambios por costo de fallo y comparar la decisión con los incidentes reales |
| Estadística básica | Auditar por muestreo exige saber cuánto muestrear y qué concluir | Tamaño de muestra, intervalos de confianza, tasas de defecto |
| Conocer los modos de falla de la IA | Los modelos inventan dependencias, simplifican casos límite y escriben pruebas que confirman su propio error | Mantener un registro de los errores típicos del agente en el propio proyecto |
| Conocimiento del dominio | Solo quien entiende el negocio sabe si una regla está bien | Tiempo con usuarios y con las reglas de negocio, no solo con el código |
Lo que pierde valor relativo: memorizar sintaxis, escribir código repetitivo, la velocidad de tecleo y conocer de memoria la API de cada biblioteca. Lo que no pierde valor: entender cómo funciona el software por dentro. Sin esa base no hay auditoría posible.
Cómo se ve un equipo: 2023 frente a hoy
Tomamos un equipo de producto típico de 2023, del tamaño que la industria suele usar para un producto web con aplicación y API: diez personas, cuatro de ellas dedicadas a escribir código.
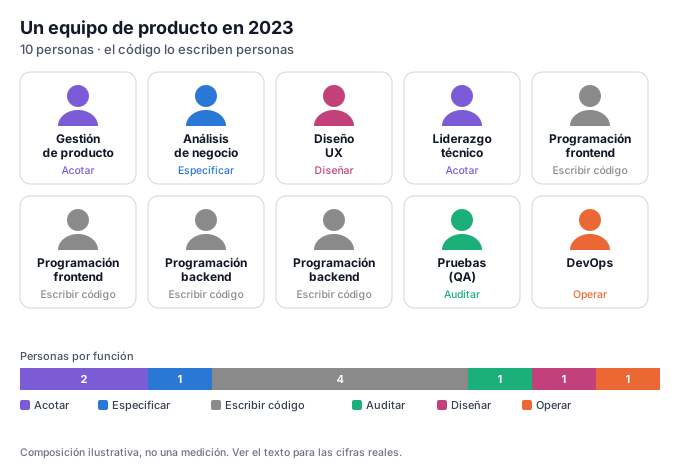
Con la lógica de este artículo, el mismo producto hoy necesitaría unas seis personas equivalentes:
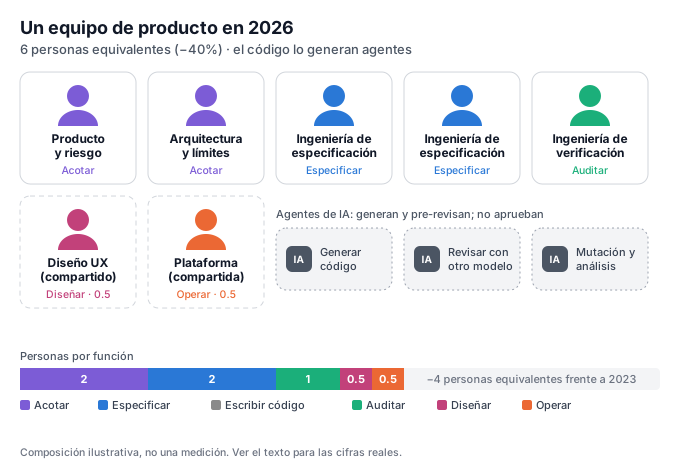
| Función | 2023 | Hoy | Cambio |
|---|---|---|---|
| Acotar (producto, arquitectura) | 2 | 2 | Igual: cambia el contenido del trabajo |
| Especificar | 1 | 2 | Sube: absorbe parte de la programación |
| Escribir código | 4 | 0 | Lo hacen agentes, bajo especificación |
| Auditar | 1 | 1 | Igual en número, mayor en peso: deja de ejecutar casos y pasa a verificar de forma independiente |
| Diseñar | 1 | 0.5 | Compartido con otro equipo |
| Operar | 1 | 0.5 | Plataforma compartida |
| Total | 10 | 6 | −40% |
Cómo leer esta comparación:
- Es una composición ilustrativa, no una medición. No existe hoy un estudio que mida el tamaño de los equipos de producto antes y después de la IA. Los datos de la sección anterior miden empleo y vacantes, no equipos.
- La reducción sale de escribir código, no de verificar. La capacidad de verificación se mantiene o crece. Recortar ahí, con más código entrando, es exactamente lo que hace crecer la deuda.
- El número depende del riesgo. Con el mismo razonamiento, un producto interno de riesgo bajo podría funcionar con tres personas, y un sistema de pagos o de salud quizá con las mismas diez que antes: el ahorro en programación se reinvierte en verificación.
- Depende de qué haga la empresa con la productividad. Si la usa para construir más productos en lugar de recortar, el empleo total puede no bajar, aunque cada equipo sea más chico. Los propios autores del estudio de Stanford advierten que más productividad puede subir o bajar el empleo según cuánto crezca la demanda.
| Riesgo del producto | Ejemplo | Equipo orientativo | Frente a 2023 |
|---|---|---|---|
| Bajo | Herramienta interna, prototipo | 3 a 4 | −60% a −70% |
| Medio | Producto de negocio sin datos sensibles | 5 a 7 | −30% a −50% |
| Alto | Datos personales, dinero, autenticación | 7 a 9 | −10% a −30% |
| Crítico | Salud, sistemas financieros regulados, seguridad | 9 a 11 | De −10% a +10% |
Lo que puede salir mal
Esta reorganización tiene costos y riesgos que conviene decir antes que nadie:
- Se rompe la cantera. Si se contrata menos gente que empieza, como muestran los datos de Stanford, ¿de dónde saldrán las personas con criterio para auditar dentro de diez años? Nadie aprende a juzgar código sin haberlo escrito y roto antes. Un equipo que piensa a largo plazo necesita formar personas, aunque hoy le salga más caro.
- Equipos más chicos, más concentración de conocimiento. Con seis personas, la salida de una pesa más. Las decisiones registradas y los contratos explícitos dejan de ser burocracia y se vuelven la memoria del equipo.
- Auditar resultados de una máquina cansa y adormece. Cuando el sistema casi siempre acierta, la atención baja y se aprueba sin mirar. El artículo anterior ya encontró la señal: en su muestra, los PRs firmados por Claude Code reciben 4.8 veces menos revisiones por cada 1,000 líneas.
- La productividad no está garantizada. METR midió un 19% más de tiempo con IA en personas expertas; DORA, menos estabilidad. Recortar personas suponiendo una ganancia que el equipo todavía no tiene es acumular deuda por adelantado.
- El contexto regulado cambia la cuenta. En sectores con auditorías externas, la evidencia de revisión humana es un requisito, no una opción de eficiencia.
Cómo hacer la transición
- Medir antes de recortar. Calcular cuántos cambios se integran por cada uno revisado, y estimar la deuda con la calculadora del artículo anterior.
- Clasificar el riesgo de cada parte del sistema y escribir qué controles exige cada nivel.
- Instituir pruebas antes del código, congeladas para que el agente no las edite.
- Reconvertir QA en ingeniería de verificación: mutación, muestreo e independencia, en vez de ejecución manual.
- Mover a quienes programaban hacia especificación y auditoría, según su perfil, con formación explícita en las capacidades de la tabla anterior.
- Reservar capacidad para pagar deuda, al menos al ritmo al que se encarece.
- Mantener un programa de entrada: personas que empiezan auditando bajo supervisión y escribiendo especificaciones, para que exista criterio dentro de cinco años.
Lo que este artículo no afirma
- No afirma que el código ya no haya que leerlo. Afirma que leerlo todo deja de ser el control principal, y que se lee donde importa.
- No afirma que la IA ya haya reducido el empleo en software de forma generalizada. La evidencia disponible muestra menos contratación de gente joven y vacantes por debajo de 2020, con causas que todavía se discuten.
- No afirma que seis sea el número correcto para todo equipo. Es una ilustración para un producto de riesgo medio; el tamaño adecuado sale del riesgo y de la capacidad de verificación.
- No afirma que las personas sobren. Afirma que su trabajo cambia de lugar, y que ese lugar exige más criterio, no menos.
Fuentes
- Brynjolfsson, Chandar y Chen, Canaries in the Coal Mine? Six Facts about the Recent Employment Effects of Artificial Intelligence, Stanford Digital Economy Lab, versión de agosto de 2026.
- Indeed Hiring Lab, datos de vacantes de desarrollo de software en EE. UU., julio de 2026.
- Becker, Rush, Barnes y Rein, Measuring the Impact of Early-2025 AI on Experienced Open-Source Developer Productivity, METR (2025).
- Peng, Kalliamvakou, Cihon y Demirer, The Impact of AI on Developer Productivity: Evidence from GitHub Copilot (2023).
- DORA, Accelerate State of DevOps Report (2024) y State of AI-assisted Software Development (2025).
- U.S. Bureau of Labor Statistics, Occupational Outlook Handbook: Software Developers, Quality Assurance Analysts, and Testers, proyecciones 2024-2034.
- Dixi-Project, Deuda de verificación en el desarrollo con IA (2026): datos de GitHub y modelo DVI.